



모니터랩 AI랩스, 금융권 공격 연관 IP 50여 개 추적…침입·정찰 징후 추가 포착
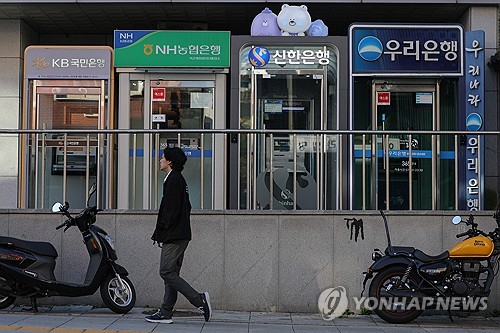
2026년 9월 말부터 국내 주요 은행을 상대로 외부 해킹 시도가 잇따라 발생하고 일부 금융사에서 개인정보가 유출된 가운데, 특정 문자열이나 패턴을 막는 기존 방어 방식으로는 AI 기반 공격을 막기 어렵다는 분석이 나왔다.
앱 보안 전문기업 모니터랩의 위협 인텔리전스 조직 AI랩스는 8일 기존 금융권 보안 방식이 특정 문자열이나 패턴 차단 위주여서 자율형 AI 해킹 도구 아르텍스(ARTEX) 대응에 한계가 있다고 지적했다. AI랩스는 이날 '금융권 사이버 공격과 AI 자율형 모의해킹 도구 아르텍스 보고서'를 통해 이같이 밝혔다.
이번 사태는 신한은행, KB국민은행, 하나은행 등 주요 은행에서 동시다발적으로 발생한 사이버 공격으로, 6개 주요 은행의 웹 로그에서 중국의 오픈소스 AI 자율 침투 테스트 플랫폼인 아르텍스의 흔적이 확인됐다.
공격자 인프라 서버에서 중국어 관리자 문자열이 발견되자 보안 현장에서는 사용자 에이전트 헤더와 아르텍스 전용 패턴을 방화벽에서 차단하는 조치가 취해졌다. 하지만 AI랩스는 이를 효과가 낮은 대표적 단편 대응으로 규정했다.
공격자가 헤더 정보를 손쉽게 바꿀 수 있고, 아르텍스가 만드는 공격 코드가 기존 웹 취약점 공격의 조합이기 때문이다. 고유 시그니처만으로 도구를 정확히 식별해 차단하기 어렵다는 설명이다.
아르텍스는 클로드, 챗GPT, 딥시크 등 상용 대규모 언어모델(LLM)을 백엔드로 연결하는 멀티 에이전트 기반 오픈소스 프레임워크로, 사전 정찰과 취약점 스캐닝, 공격 실행과 우회 시도를 자율 수행한다. 과거 해커가 수동으로 처리하던 전 과정을 AI 에이전트들이 스스로 수행하는 구조다.
AI랩스는 공격 인프라에서 아르텍스 실행 흔적이 발견된 것은 사실이지만, 실제 금융권 공격에 직접 활용됐는지는 공식 확인이 필요하다고 밝혔다.
크라우드스트라이크는 이번 사례가 AI 에이전트가 기존 공격 기술과 결합할 경우 한 명의 공격자도 여러 조직을 짧은 시간에 공격할 수 있음을 보여준다고 평가했다. 공격 정황이 공개된 뒤 아르텍스 개발자는 프로젝트의 공개 개발을 중단했다. 깃허브에서 'Autumn-27' 계정을 사용하는 개발자는 "이 도구가 악용된 점을 고려해 아르텍스 프로젝트는 더 이상 업데이트되지 않으며, 비공개 소스로 전환된다"고 밝혔다.
AI랩스는 자체 위협 인텔리전스를 통해 이번 금융권 공격 사태와 연관된 공격자 IP 주소 약 50개와 명령제어(C2) 서버 도메인을 확보해 보안 장비를 전수 조사한 결과, 일부 장비에서 과거 침입 이력과 사전 정찰 등 실제 공격 징후를 추가로 탐지했다고 밝혔다. 확보한 IP 50여 개와 C2 도메인은 탐지 패턴에 긴급 반영해 배포한 상태다.
AI랩스는 "자동화된 AI 공격을 단순히 특정 문자열 하나를 차단하는 방식으로 막아내기는 어렵다"며 "관리 사각지대에 놓이기 쉬운 업무용 API까지 엄격한 인증·인가 검증을 적용하고, 공격 흐름과 연관성을 식별하는 행위 기반 방어 체계를 결합해 대응 속도와 정확성을 끌어올려야 한다"고 밝혔다.


댓글 많은 뉴스
'6조' 호남 반도체 예산 심의에 카페 대표, 의사가?…민간위원 면면 보니
정복 입고 '작심발언' 화제 유선민 중령…"이렇게 군 홀대하는 정권 역사에 없어"
특전사에 모델 워킹 교육... 박충권 "北은 미사일 쏘는데, 제정신 아냐"
김민석, 신천지 논란 세번째 사과... 박지원 "이제 거론하면 초가삼간 불 지르는 사람"
李 지지율 전국 2%p 오를 때 TK는 5%p 상승해 26%…PK도 전국 평균 웃돌아 [한국갤럽]