



롤랑 레스퀴르 경제장관, 의회서 피해 규모 공식 확인…파리 검찰 사이버범죄팀 수사 착수
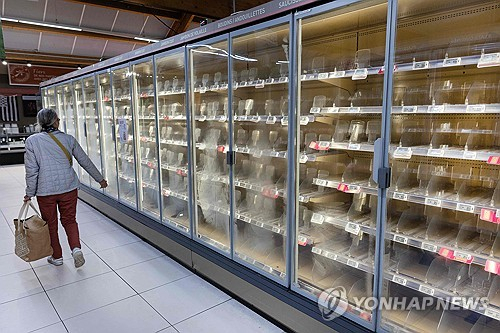
프랑스 슈퍼마켓의 냉장고 온도를 원격으로 끌어올린 사이버 공격으로 전국 약 700개 점포가 피해를 입었다고 롤랑 레스퀴르 경제장관이 13일(현지시간) 의회에서 공식 확인했다.
레스퀴르 장관은 프랑스 내 슈퍼마켓 약 1만 곳 가운데 700곳이 피해를 봤다고 밝혔다. 그는 식량 공급에 위험은 없다면서도 이번 공격이 "우리 식량 안보의 핵심을 건드렸다"고 말했다. "모두에게 울리는 경종"이라고도 했다.
사이버 공격은 10월 11일 밤 발생했으며, 주요 슈퍼마켓들의 냉장고가 강제로 해동되고 극단적인 온도까지 치솟았다. 해커들은 강제 제상(성에 제거) 사이클을 작동시켜 냉장·냉동 설비 온도를 최고 섭씨 50도까지 높였다.
앵테르마르셰·네토 300곳 이상, 코오페라티브 U 100곳, 까르푸 80곳, 모노프리 약 30곳, 에 르클레르 일부 매장 등이 한꺼번에 공격을 받았다. 피해 슈퍼마켓들은 냉장·냉동 식품을 대량 폐기해야 했으며, 손실 규모는 수백만 유로에 달할 것으로 추산됐다.
공격으로 일부 매장에서는 화재도 발생했다. 파리 검찰청은 사이버범죄팀이 이번 대규모 공격 수사를 맡았으며, 식품 폐기와 매장 화재 등 피해 규모도 조사하고 있다고 밝혔다.
냉장 관리 소프트웨어를 공급한 덴마크 기업 단포스는 피해를 입은 시스템 대부분이 소프트웨어 및 보안 업데이트가 더 이상 지원되지 않는 구형 제품이라고 설명했다. 슈퍼마켓들은 통상 중앙 제어 패널로 여러 냉장 설비를 관리하며, 유지보수 업체가 인터넷을 통해 원격 접속할 수 있도록 연결돼 있다. 구형 장비의 보안 취약점이 공격 경로가 됐을 가능성이 제기된다.
프랑스 국가사이버보안청(ANSSI)은 단포스 외에 미국 기업 코플랜드의 냉장 시스템 원격 제어 모듈에서도 다수의 침해 정황을 파악했다고 밝혔다. 사이버보안 기업 세코이아의 펠릭스 에임 수석 분석가는 스페인·포르투갈·폴란드·독일·벨기에 등 다른 유럽 국가에서도 유사한 피해가 발생했다고 밝혔다.
수사 당국은 이번 공격을 자처하거나 정치적 동기를 밝힌 단체가 없어 배후를 특정하는 데 어려움을 겪고 있다. 통상 해킹 단체들은 정치적 동기를 공개하거나 탈취한 정보를 볼모로 금전을 요구하지만, 이번 공격에서는 그런 시도가 없었다.
유럽연합(EU) 농업·식품 담당 집행위원 크리스토프 한센은 "식량의 무기화가 현실이 됐다"고 경고했다. 앵테르마르셰를 운영하는 레 무스크테르 그룹은 이번 공격으로 인한 피해가 수백만 유로에 달할 수 있다고 밝혔다.
파리 검찰 사이버범죄팀은 현재 배후 추적과 함께 정확한 피해 규모 산정 작업을 이어가고 있다.


