



인증기업 27곳서 5년여간 37건 처분…개인정보 6천746만건 유출
반복 사고에도 인증 취소 '0건'…과징금은 최대 30% 감경
정부는 2028년까지 인증 제도 확대…"대상 확대보다 실효성 검증 먼저"
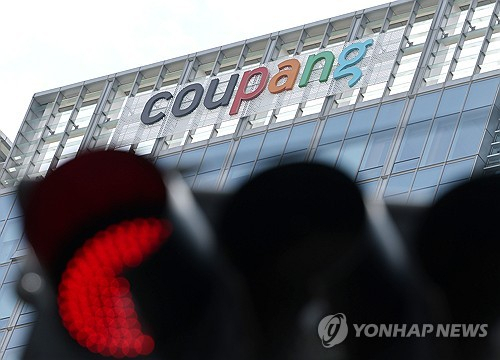

정부의 정보보호·개인정보보호 관리체계 인증(ISMS-P)을 받은 기업·기관에서 개인정보 유출 사고가 반복됐지만 인증이 취소된 사례는 한 건도 없는 것으로 나타났다. 정부가 대형 개인정보처리자 등을 대상으로 ISMS-P 인증 의무화를 추진하고 있는 만큼 제도 확대에 앞서 인증의 실효성부터 점검해야 한다는 지적이 나온다.
29일 개인정보보호위원회가 국회 정무위원회 소속 최은석 국민의힘 의원(대구 동구군위갑)에 제출한 자료에 따르면 2021년부터 올해 7월까지 ISMS-P 인증을 보유한 상태에서 개인정보 유출 등으로 처분을 받은 기업·기관은 27곳이다. 이중 쿠팡 4차례, KT 3차례 등 중복 처분을 받아 총 처분 건수는 37건으로 집계됐다. 이들을 통해 유출된 개인정보는 6천745만 9천530건에 달한다.
문제는 이같은 유출 사고에도 ISMS-P 인증이 취소된 곳은 한 건도 없었다는 점이다. 오히려 각 기업들은 ISMS-P 인증을 앞세워 최대 30% 과징금을 감경 받을 수 있다. 개인정보 유출 사고 예방을 위해 도입된 인증이 정작 사고가 발생한 뒤에는 과징금을 줄이는 근거로 활용되고 있다는 비판이 나오는 대목이다.
해외 사례를 참고해 인증 취득 자체를 과징금 감경 사유로 인정하는 현행 제도를 손질해야 한다는 목소리도 나온다. 영국은 인증 취득 자체를 감경 사유로 보지 않고, 인증 요건 미준수로 사고가 발생하면 오히려 가중 요소로 보고 있다. 일본 역시 인증 취득 자체를 제재의 감경요소로 인정하지 않고 있고, 유럽연합(EU)은 인증 후에도 지속적인 모니터링과 갱신 절차를 통해 기준 준수 여부를 꾸준히 확인한다.
현재 정부는 ISMS-P 적용 범위를 더욱 넓히는 방향으로 제도 개편을 추진하고 있다. 공공시스템 운영기관과 이동통신사, 일정 규모 이상의 대형 개인정보처리자 등에 대해 2028년 말까지 ISMS-P 인증을 의무화하겠다는 것이다. 인증 이후 유출 사고가 발생한 기업에 대해서는 현장 점검과 모의해킹 등 사후 검증을 강화하기로 했다.
단순히 인증 대상을 늘리는 것보다 정책의 실효성을 높여야 한다는 분석이 뒤따른다. 최 의원은 "인증이 실제 사고를 막는 안전장치인지, 형식적인 증표에 그치고 있는 것은 아닌지 따져봐야 한다"고 했다.


