



카스퍼스키 보고서, 침해지표에 국내 여러 웹사이트 주소 포함…실제 피해 범위는 미확인
북한 연계 해킹 조직 라자루스가 국내 기업을 겨냥한 사이버 첩보 작전에서 산부인과학회·언론사·건설사 등 국내 정상 웹사이트를 악성코드 통신 거점으로 활용했을 가능성이 제기됐다.
글로벌 보안업체 카스퍼스키의 글로벌 연구·분석팀(GReAT)은 인도네시아 발리에서 열린 '시큐리티 애널리스트 서밋 2026'에서 라자루스의 사이버 첩보 활동 '오퍼레이션 플래시홀(Operation FlashHole)'을 공개했다. 이 공격은 2025년 7월부터 활동이 확인됐으며, 국내 건설·소프트웨어·유선통신장비 제조 분야에서 최소 3개 기업이 피해를 입은 것으로 파악됐다.
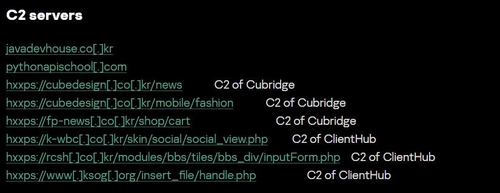
카스퍼스키가 공개한 보고서의 침해지표(IOC) 목록에는 대한산부인과학회 홈페이지(ksog.org)의 하위 주소를 비롯해 국내 언론사·건설사·안전 관리 기업·인테리어 업체 등 여러 웹사이트 주소가 포함됐다. 카스퍼스키는 이 주소들을 악성코드 '클라이언트허브'의 명령제어(C2) 서버로 분류했다. C2는 공격자가 감염된 컴퓨터에 명령을 전달하고 정보를 주고받는 통신 거점을 뜻한다. 공격자는 정상 웹사이트를 C2로 활용해 악성 통신을 일반 인터넷 접속처럼 위장한다.
다만 보고서에는 해당 웹사이트들이 실제로 어떤 방식으로 악용됐는지, 서버 침해 시점과 범위가 구체적으로 제시되지 않았다. 회원 개인정보 유출 여부도 확인되지 않았다. 대한산부인과학회는 보안 업체에 해당 사실을 알리고 유출 여부 등을 확인 중이라고 밝혔다.
라자루스는 피해자에게 맞춤형 피싱 메일을 보낸 뒤 워터링 홀 공격을 위한 사이트로 유인하는 방법을 택했다. 이번 공격에는 국내 온라인 뱅킹과 정부 포털 접근에 필수적인 금융 보안 프로그램 '이니세이프 크로스웹 EX(INISAFE CrossWeb EX)'가 악용된 것으로 분석됐다.
라자루스는 공격자 서버와의 통신을 2024년 미국 국립표준기술연구소(NIST)가 표준화한 양자내성 암호 알고리즘 'ML-KEM-1024'로 암호화했다. 카스퍼스키는 라자루스가 보안업계보다 빠르게 이 기술을 공격에 도입한 것으로 보인다고 평가했다. 카스퍼스키는 이번 플래시홀 공격이 첩보 수집에 초점을 맞추고 있다고 평가했다.
카스퍼스키는 플래시홀을 더 넓은 범위의 '캐스케이드 홀(Cascade Hole)' 활동의 일환으로 보고, 앞서 2025년 4월 공개된 '오퍼레이션 싱크홀(Operation SyncHole)'과 중간~높은 수준의 신뢰도로 연결된다고 분석했다. 카스퍼스키는 라자루스 같은 지능형 지속 위협(APT) 공격 대응 방안으로 소프트웨어 최신 업데이트, 네트워크 및 자산 보안 감사, EDR·XDR 기반 실시간 위협 대응 체계 구축, 최신 위협 인텔리전스 활용 등을 권고했다.


