



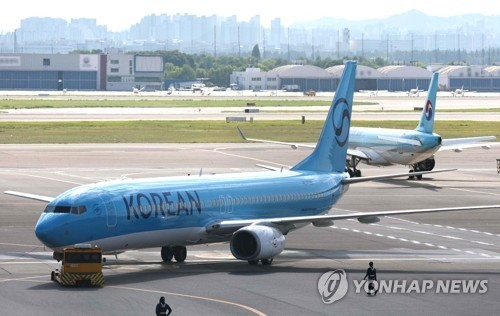
대한항공의 예약 시스템을 운영하는 글로벌 IT 협력사의 보안 취약점으로 인해 고객 정보가 외부로 노출된 것으로 확인됐다.
23일 관련 업계에 따르면, 대한항공은 최근 개인정보가 유출된 이용자들을 대상으로 이 같은 사실을 개별 안내했다.
이번 사고는 대한항공의 자체 서버가 아닌, 항공 IT 솔루션을 제공하는 스페인 기업 '아마데우스(Amadeus IT Group, S.A)'의 시스템에서 발생했다.
대한항공 측은 "외부 수탁사인 아마데우스의 시스템 계정에 할당된 로그인 인증 정보가 무단으로 도용되면서 비인가 접근이 이뤄진 것으로 파악되고 있다"며 "정확한 유출 시점은 추가 조사가 진행 중이나, 2023년 8월부터 2026년 9월 사이 발생한 것으로 추정된다"고 설명했다.
대한항공은 지난 20일 오후 10시 44분께 아마데우스 측으로부터 공식 통보를 접수하고 즉각 보안 조치에 착수했다고 밝혔다. 이어 자사 내부 데이터베이스(DB)를 대상으로 긴급 점검을 벌인 결과, 대한항공 자체 시스템에 대한 직접적인 해킹이나 침해 정황은 발견되지 않았다고 덧붙였다.
현재까지 확인된 유출 정보에는 고객의 항공권 예약번호가 포함된 것으로 나타났다. 다만 예약번호 외에 추가로 빠져나간 개인정보 항목에 대해서는 아마데우스 측과 함께 정밀 확인을 진행 중이며, 추가 사실이 확인되는 대로 피해 고객에게 신속히 알릴 방침이다.


